

Tin tặc nhắm vào hơn 100 cơ sở cấp nước Mỹ, nguy cơ thao túng hệ thống từ xa

Hơn 100 cơ sở cấp nước và xử lý nước thải tại Mỹ trở thành mục tiêu của tin tặc. Việc xâm nhập thiết bị điều khiển công nghiệp làm dấy lên cảnh báo về nguy cơ gián đoạn nguồn cung nước từ những lỗ hổng an ninh mạng.
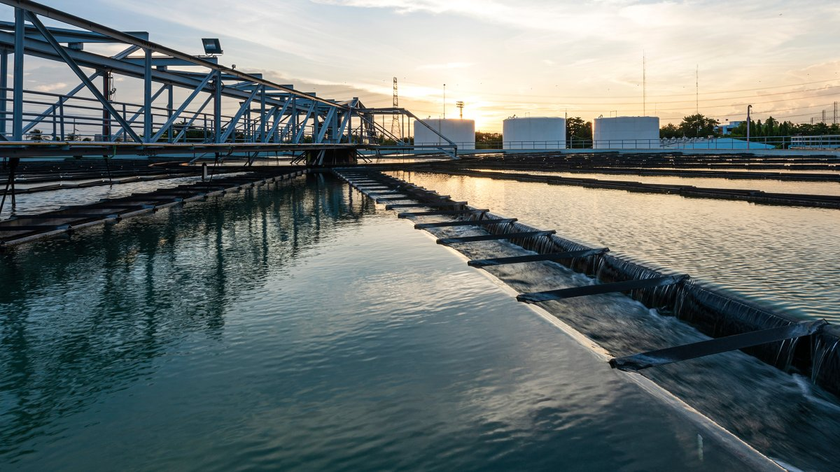
Cuối tháng 7/2026, chính quyền bang Minnesota tiết lộ rằng tin tặc đã tấn công không chỉ một hay hai hệ thống cấp nước mà là hơn 30 hệ thống trên toàn bang. Ảnh: Adobe Stock
Làn sóng tấn công đã để lại hậu quả rõ rệt tại hàng loạt địa phương. Trong đó, Minnesota là khu vực chịu ảnh hưởng nặng nề nhất với hơn 30 hệ thống cấp nước cộng đồng bị nhắm mục tiêu. Bang Michigan cũng ghi nhận 9 hệ thống xuất hiện các hoạt động bất thường liên quan trực tiếp đến chiến dịch. Đáng chú ý, tại hạt Clayton (bang Georgia), sự cố gián đoạn tại một trạm bơm đã khiến áp lực nước sụt giảm nghiêm trọng, buộc chính quyền địa phương phải phát cảnh báo yêu cầu người dân đun sôi nước trước khi dùng.
Đợt tấn công đã làm vô hiệu hóa khả năng điều khiển thiết bị từ xa tại nhiều cơ sở, buộc lực lượng kỹ thuật phải khẩn cấp chuyển sang quy trình vận hành thủ công để duy trì hoạt động cho hệ thống.
Tin tặc xâm nhập thiết bị điều khiển, can thiệp hoạt động cấp nước
Theo Cục Điều tra Liên bang Mỹ (FBI), chiến dịch tấn công nhắm trực tiếp vào các bộ điều khiển logic khả trình (PLC) đang kết nối mở trên Internet. Đây là "bộ não" công nghiệp chịu trách nhiệm giám sát và vận hành tự động toàn bộ hệ thống máy bơm, van xả, áp lực đường ống cũng như các quy trình xử lý nước cốt lõi.
Trọng tâm của đợt khai thác là các dòng PLC MicroLogix 1100 và 1400 do Rockwell Automation/Allen-Bradley sản xuất. Sau khi xâm nhập thành công từ xa, tin tặc tiến hành đổi địa chỉ IP và mật khẩu khóa chặt quyền truy cập, khiến đội ngũ kỹ thuật hoàn toàn mất khả năng giám sát và điều khiển thiết bị. Trong một số vụ tấn công nghiêm trọng hơn, các tệp lập trình cốt lõi của PLC thậm chí đã bị chỉnh sửa trái phép.
Thủ đoạn này cho phép kẻ tấn công can thiệp trực tiếp vào quy trình vận hành thiết bị công nghiệp mà không cần chiếm quyền kiểm soát toàn bộ nhà máy. Dữ liệu từ FBI xác nhận, hành vi can thiệp đã dẫn đến hàng loạt sự cố mất áp lực nước và ngập lụt cục bộ tại nhiều cơ sở.
Tuy nhiên, rủi ro không dừng lại ở việc gián đoạn kỹ thuật. Hiện tượng sụt giảm áp lực đường ống có thể tạo ra lực hút ngược, khiến nước ngầm chưa qua xử lý xâm nhập vào mạng lưới cấp nước sạch. Nghiêm trọng hơn, việc các thiết bị phân phối và điều xử lý hóa chất bị thao túng hoàn toàn có thể biến một sự cố công nghệ thành khủng hoảng an toàn sức khỏe cộng đồng.
Báo cáo từ Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) cũng đưa ra cảnh báo đáng chú ý: Phạm vi tấn công không chỉ dừng lại ở một dòng thiết bị đơn lẻ. Hàng loạt sản phẩm thuộc các thương hiệu công nghệ công nghiệp hàng đầu thế giới như Rockwell Automation, Schneider Electric và Siemens hiện đều đã rơi vào tầm ngắm của chiến dịch này.
Hệ thống cấp nước đối mặt lỗ hổng an ninh mạng
Các cuộc tấn công vừa qua đã phơi bày lỗ hổng nguy hiểm khi các thiết bị điều khiển công nghiệp được kết nối trực tiếp với Internet nhưng thiếu hụt các lớp bảo vệ tương xứng. Nhiều bộ điều khiển PLC vẫn duy trì mật khẩu mặc định, thiếu cơ chế xác thực truy cập và hoàn toàn không được phân tách khỏi mạng công cộng. Đây chính là những "cánh cửa ngỏ" tạo điều kiện cho tin tặc dễ dàng thâm nhập và can thiệp cấu hình thiết bị từ xa.
Thách thức đối với an ninh ngành nước
Phần lớn hệ thống cấp nước do các chính quyền địa phương quản lý với quy mô nhỏ, luôn trong tình trạng thiếu hụt nguồn lực đầu tư cho bảo mật. Bên cạnh đó, hạ tầng công nghệ vận hành (OT) lại là một tập hợp phức tạp gồm nhiều thế hệ thiết bị, phần mềm và giải pháp từ các nhà cung cấp khác nhau tích tụ qua nhiều năm, khiến việc kiểm soát toàn bộ các điểm truy cập trở thành một bài toán vô cùng nan giải.
Trước nguy cơ ngày càng hiện hữu, FBI cùng Cơ quan Bảo vệ Môi trường Mỹ (EPA) đã đưa ra khuyến cáo khẩn cấp: tuyệt đối không kết nối trực tiếp PLC với Internet; bắt buộc triển khai tường lửa, cổng truy cập an toàn (VPN) và thay thế toàn bộ mật khẩu mặc định bằng chuỗi mã hóa mạnh.
Đồng thời, các đơn vị vận hành cần liên tục kiểm tra nhật ký truy cập, giám sát mọi biến động bất thường trong chương trình điều khiển, duy trì bản sao lưu dự phòng và sẵn sàng kích hoạt phương án vận hành thủ công ngay khi hệ thống tự động gặp sự cố.
Thực tế này cho thấy, một chiến dịch tấn công mạng nhắm vào hạ tầng thiết yếu không cần phải làm tê liệt toàn bộ nhà máy mới gây ra hậu quả. Việc chỉ một thiết bị điều khiển bị xâm nhập cũng đủ để làm nhiễu loạn hoạt động máy bơm, gây biến động áp lực đường ống và vô hiệu hóa năng lực giám sát quy trình xử lý.
An ninh mạng giờ đây không còn dừng lại ở câu chuyện bảo mật dữ liệu, mà đã trở thành yếu tố sống còn bảo đảm an toàn vận hành và duy trì các dịch vụ thiết yếu cho xã hội.


Bình luận
Thông báo
Bạn đã gửi thành công.
Đăng nhập để tham gia bình luận
Đăng nhập với
Facebook Google