

Tin tặc tìm cách kiểm soát hệ thống làm lạnh ngân hàng máu tại Pháp

Ngày 6/11, NPR đưa tin tin tặc tìm cách can thiệp hệ thống làm lạnh tại ba cơ sở lưu trữ máu ở Pháp, đe dọa điều kiện bảo quản huyết tương. Vụ việc cho thấy các hệ thống điều khiển thiết bị thiết yếu, từ cơ sở y tế đến siêu thị, đang trở thành mục tiêu của những cuộc tấn công mạng.
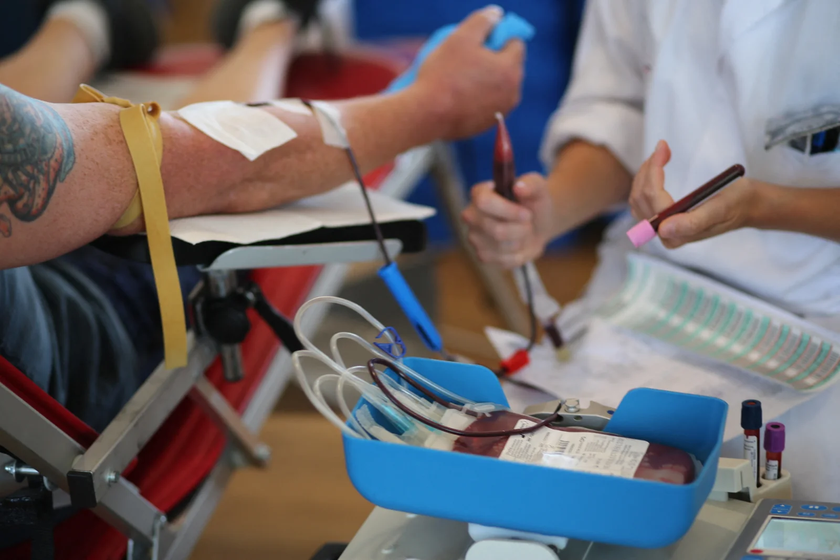
Vụ tấn công Cơ sở Truyền máu Pháp (EFS) cho thấy những rủi ro nghiêm trọng khi hệ thống điều khiển làm lạnh bị gián đoạn. Trong lĩnh vực y tế, việc duy trì nhiệt độ chính xác là điều kiện thiết yếu để bảo quản các chế phẩm máu, vaccine và nhiều vật tư y tế quan trọng. Ảnh: AFP
Các cơ sở này lưu trữ huyết tương dùng trong truyền máu và sản xuất thuốc. Sau khi phát hiện những thay đổi bất thường, hệ thống cảnh báo đã được kích hoạt. Nhân viên kỹ thuật nhanh chóng kiểm soát sự cố và chuyển các sản phẩm cần thiết sang thiết bị bảo quản an toàn.
EFS xác nhận không có chế phẩm máu hoặc mẫu sinh học nào bị hư hại. Hoạt động thu thập và phân phối máu không bị gián đoạn.
Nguy cơ tin tặc kiểm soát hệ thống tại bệnh viện, ngân hàng và siêu thị
Vụ việc tại Pháp cho thấy phạm vi tấn công mạng có thể vượt ra ngoài những mục tiêu quen thuộc như đánh cắp dữ liệu, chiếm đoạt tài khoản hoặc mã hóa máy chủ để đòi tiền chuộc. Khi các thiết bị điều khiển công nghiệp được kết nối Internet, tin tặc có thể can thiệp vào hoạt động vật lý của cơ sở, gây thiệt hại trực tiếp cho hàng hóa, thiết bị và dịch vụ thiết yếu.
Tại bệnh viện, hệ thống làm lạnh được sử dụng để bảo quản máu, huyết tương, vaccine, thuốc và mẫu xét nghiệm. Nếu tin tặc thay đổi nhiệt độ hoặc vô hiệu hóa chức năng cảnh báo, những sản phẩm này có thể mất điều kiện bảo quản an toàn, buộc cơ sở y tế phải loại bỏ và thay thế. Trong trường hợp nguồn dự trữ bị ảnh hưởng trên diện rộng, hoạt động điều trị và cung ứng sản phẩm y tế cho bệnh nhân cũng có thể bị gián đoạn.
Nguy cơ không chỉ nằm ở kho lạnh. Bệnh viện còn phụ thuộc vào nhiều hệ thống công nghệ vận hành (Operational Technology - OT) để kiểm soát thông gió, điều hòa không khí, cấp điện, cấp nước và các thiết bị kỹ thuật khác. Nếu những hệ thống này bị xâm nhập, hoạt động của các khu vực chuyên môn có thể bị ảnh hưởng, đặc biệt tại những nơi cần duy trì điều kiện môi trường ổn định.
Đối với ngân hàng và các tổ chức tài chính, hệ thống làm mát có vai trò duy trì nhiệt độ vận hành của trung tâm dữ liệu, máy chủ và thiết bị mạng. Nếu bị can thiệp, nhiệt độ tăng cao có thể khiến thiết bị quá nhiệt, tự động ngừng hoạt động hoặc phát sinh sự cố, kéo theo nguy cơ gián đoạn giao dịch và dịch vụ trực tuyến.
Trong lĩnh vực bán lẻ và thực phẩm, hậu quả có thể xuất hiện nhanh hơn. Việc thay đổi nhiệt độ kho lạnh, tủ đông hoặc kéo dài chu kỳ rã đông có thể khiến thực phẩm hư hỏng, mất an toàn, buộc doanh nghiệp tiêu hủy hàng hóa và tạm dừng hoạt động. Nếu sự cố xảy ra tại các trung tâm phân phối hoặc kho bảo quản quy mô lớn, tác động còn có thể lan sang quá trình cung ứng thực phẩm cho nhiều khu vực.
Nguy cơ tương tự cũng tồn tại trong vận tải và logistics, nơi hệ thống lạnh được sử dụng để bảo quản vaccine, dược phẩm, thực phẩm và các mặt hàng nhạy cảm với nhiệt độ. Một cuộc tấn công vào thiết bị giám sát chuỗi lạnh có thể khiến doanh nghiệp không phát hiện kịp thời hàng hóa đã vượt khỏi điều kiện bảo quản cho phép.
Ngày 5/11, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA), Cục Điều tra Liên bang Mỹ (FBI) cùng các cơ quan liên bang khác đã phát đi cảnh báo về hoạt động tấn công nhằm vào hệ thống làm lạnh công nghiệp và giám sát chuỗi lạnh trên toàn cầu.
Cảnh báo chỉ ra rằng tin tặc đang khai thác các lỗ hổng bảo mật trong bộ điều khiển nhiệt độ và hệ thống quản lý làm lạnh thương mại, đặc biệt là những thiết bị kết nối trực tiếp với Internet hoặc chưa được cập nhật phần mềm. Khi chiếm được quyền điều khiển, chúng có thể thay đổi nhiệt độ vận hành, kéo dài chu kỳ làm nóng hoặc rã đông, khiến hàng hóa hư hỏng, thiết bị gặp sự cố, thậm chí làm phát sinh nguy cơ cháy nổ.
Để hạn chế rủi ro, các cơ quan Mỹ khuyến nghị doanh nghiệp rà soát những thiết bị có kết nối Internet, vô hiệu hóa các quyền truy cập từ xa không cần thiết, cập nhật phần mềm và tăng cường xác thực tài khoản. Đồng thời, cần tách biệt mạng điều khiển công nghiệp với mạng công nghệ thông tin nội bộ, duy trì hệ thống giám sát nhiệt độ độc lập để kịp thời phát hiện và ứng phó khi xảy ra sự cố.
Ngân hàng Hàn Quốc, Nhật Bản tiếp tục trở thành mục tiêu tấn công mạng
Nguy cơ tấn công mạng nhằm vào lĩnh vực tài chính tiếp tục gia tăng tại châu Á. Ngày 5/11, Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) công bố 40 vụ xâm nhập mạng tại 37 công ty tài chính, xảy ra trong giai đoạn từ ngày 30/9 đến 3/11.
Tổng cộng khoảng 473.000 trường hợp lộ dữ liệu cá nhân, liên quan đến ngân hàng, công ty chứng khoán, doanh nghiệp bảo hiểm, tổ chức tín dụng và các nền tảng tài chính trực tuyến.
Theo FSC, dữ liệu bị lộ chủ yếu liên quan đến nhân viên và khách hàng, trong đó có họ tên, số định danh cá nhân và thông tin tài khoản. Cơ quan này cho biết chưa ghi nhận trường hợp mật khẩu tài khoản khách hàng bị đánh cắp. Một số doanh nghiệp tài chính quy mô nhỏ cũng bị thất thoát tổng cộng khoảng 1 tỷ won (khoảng 745.000 USD), chủ yếu từ tài khoản quản lý của doanh nghiệp, chưa ghi nhận thiệt hại đối với tiền của khách hàng.
Trước tình hình này, FSC thông báo sẽ kiểm tra an ninh tại 580 công ty tài chính, đồng thời yêu cầu tăng cường giám sát giao dịch đáng ngờ và rà soát hệ thống bảo vệ dữ liệu. Cơ quan quản lý cũng cảnh báo nguy cơ thông tin bị đánh cắp tiếp tục được sử dụng để thực hiện các hành vi lừa đảo, giả mạo và chiếm đoạt tài sản.
Tại Nhật Bản, ngày 5/11, SMBC Consumer Finance thông báo phát hiện truy cập trái phép vào hệ thống phục vụ hoạt động bảo lãnh khoản vay. Sự cố được phát hiện ngày 2/11, sau khi dữ liệu từ hệ thống bị gửi ra bên ngoài. Theo công bố của doanh nghiệp, số khách hàng có thể bị ảnh hưởng lên tới 320.118 người.
Thông tin có nguy cơ bị lộ gồm họ tên, ngày sinh, địa chỉ, số điện thoại, email, số giấy phép lái xe, thông tin nơi làm việc, thu nhập và dữ liệu hợp đồng tín dụng. Hệ thống bị ảnh hưởng được sử dụng trong hoạt động bảo lãnh khoản vay cho các tổ chức tài chính đối tác, bao gồm ngân hàng địa phương, ngân hàng trực tuyến và các tổ chức tín dụng. Doanh nghiệp đã chặn quyền truy cập vào hệ thống và tiến hành điều tra nguyên nhân, phạm vi rò rỉ.
Cũng trong tháng 11, Chính phủ Nhật Bản công bố gói ứng phó an ninh mạng khẩn cấp trị giá 10 tỷ yen (khoảng 63 triệu USD), sau hàng loạt vụ xâm nhập và rò rỉ dữ liệu tại doanh nghiệp, cơ quan nhà nước. Kế hoạch bao gồm thành lập các nhóm chuyên gia hỗ trợ doanh nghiệp ứng phó sự cố, sử dụng AI để phát hiện lỗ hổng và tăng cường phối hợp giữa khu vực công với tư nhân.
Tấn công mạng vượt khỏi dữ liệu, đe dọa trực tiếp các hệ thống thiết yếu
Các sự cố liên quan đến việc tin tặc mở rộng tấn công các hệ thống điều khiển vật lý đã đẩy an ninh mạng vượt khỏi phạm vi bảo vệ dữ liệu, trở thành vấn đề an toàn trực tiếp đối với đời sống và hoạt động kinh tế. Khi các dịch vụ thiết yếu ngày càng phụ thuộc vào hạ tầng kết nối, một lỗ hổng trong không gian mạng cũng có thể gây ra những gián đoạn nghiêm trọng trong thế giới thực.
Trong một xã hội ngày càng phụ thuộc vào công nghệ kết nối, bảo vệ hệ thống số cũng chính là ngăn chặn những cuộc tấn công có thể làm đảo lộn đời sống thực.




Bình luận
Thông báo
Bạn đã gửi thành công.
Đăng nhập để tham gia bình luận
Đăng nhập với
Facebook Google