

Vì sao tin tặc chọn tấn công hệ thống làm lạnh tại siêu thị?

Các vụ tấn công mạng đã ảnh hưởng nghiêm trọng đến hệ thống làm lạnh tại siêu thị ở ít nhất 9 quốc gia châu Âu.
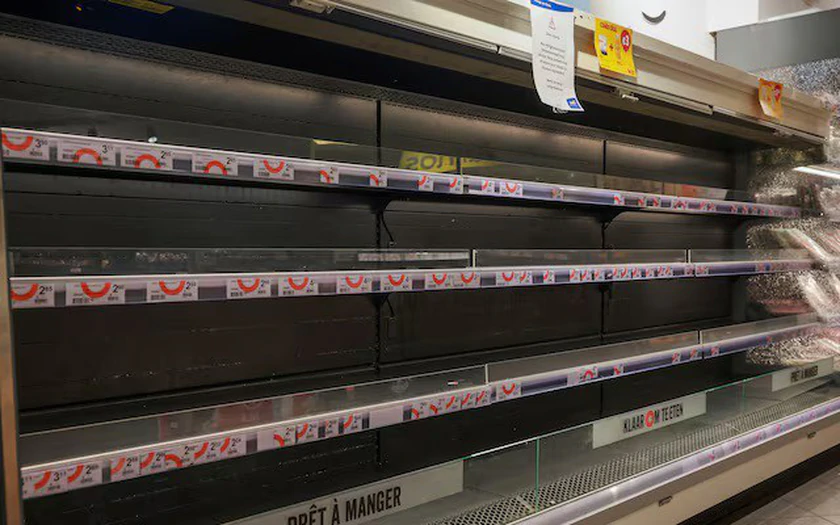
Các vụ tấn công mạng bắt đầu nhằm vào hệ thống làm lạnh tại các siêu thị tại Châu Âu. Ảnh: Reuters.
Hàng trăm siêu thị Pháp và Châu Âu bị tấn công hệ thống làm lạnh
Một trong những vấn đề nghiêm trọng vừa xuất hiện ở các nước EU là các vụ tấn công mạng nhằm vào hệ thống làm lạnh tại các siêu thị. Theo tin từ Reuters, nhiều vụ tấn công vào hệ thống làm lạnh của siêu thị đã gây ảnh hưởng đến khoảng 700 siêu thị.
Tin tặc can thiệp hệ thống điều khiển làm lạnh, khiến nhiệt độ kho lạnh tăng tới 50°C; một số thiết bị bị hư hỏng, thực phẩm phải tiêu hủy.
Trong khi đó, hãng tin AP cũng thông tin về sự cố tương tự được ghi nhận tại các quốc gia như: Thụy Điển, Bỉ, Luxembourg, Ireland và Estonia. Một số hệ thống bị điều chỉnh nhiệt độ lên 50°C. Nhiều nhà bán lẻ phải loại bỏ thực phẩm đông lạnh và thực phẩm bảo quản mát.
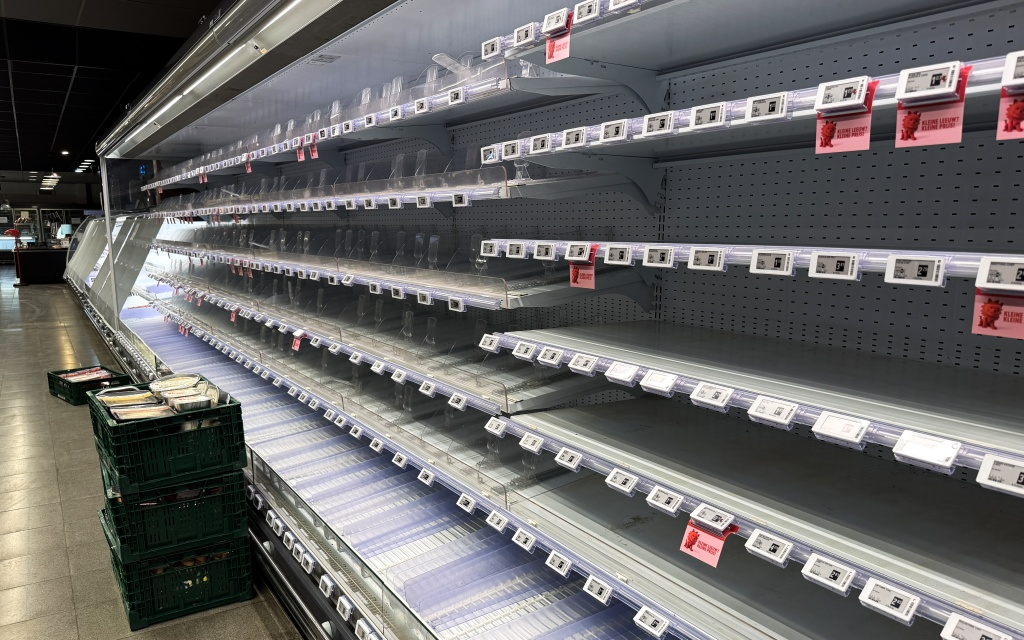
Các vụ tấn công mạng từ cuối tháng 10 đã ảnh hưởng nghiêm trọng đến hệ thống làm lạnh tại siêu thị ở ít nhất 9 quốc gia châu Âu. Đặc biệt, ngày 2/11, ước tính hơn 100 cửa hàng tại các nước này bị tấn công.
Ngày 3/11, Đức và Hy Lạp cũng thông báo về các vụ việc tương tự. Đợt tấn công mới này xảy ra chỉ khoảng 3 tuần sau sự cố làm gián đoạn hoạt động của hàng trăm siêu thị tại Pháp.
Vì sao điều này lại xảy ra?
Theo các phân tích được Le Monde công bố, một trong những vấn đề đáng chú ý là một hệ thống vận hành cũ kỹ, những tồn tại của công nghiệp đã lỗi thời, đây là lỗ hổng của các nhà sản xuất/cung cấp dịch vụ, tiện ích, tạo điều kiện cho việc dễ dàng xâm nhập vào phần mềm và bảo mật.
Tin tặc chọn tấn công mạng vào hệ thống làm lạnh siêu thị tại châu Âu có thể nhanh chóng gây thiệt hại trực tiếp về thực phẩm, từ đó tạo ra nguy cơ đứt gãy chuỗi lạnh và mất an toàn thực phẩm - nguồn sống của công dân các nước, đứt gãy chuỗi an ninh năng lượng và thực phẩm có thể bắt đầu cho một quá trình đứt gãy của nhiều hệ thống khác.
Đáng lo ngại, khi hệ thống thực phẩm siêu thị bị can thiệp, chuỗi lạnh bị gián đoạn sẽ làm gia tăng nguy cơ hư hỏng thực phẩm, phát triển vi sinh vật và mất an toàn đối với các mặt hàng như thịt, cá, sữa và thực phẩm chế biến.
Bên cạnh thiệt hại hàng hóa, doanh nghiệp còn phải đối mặt với chi phí khắc phục, gián đoạn kinh doanh, nguy cơ thu hồi sản phẩm và suy giảm niềm tin của người tiêu dùng.
Đáng lo ngại, khác với các cuộc tấn công chỉ nhằm đánh cắp dữ liệu hoặc đòi tiền chuộc, việc xâm nhập hệ thống công nghệ vận hành (OT) có thể gây ra nhiều hậu quả trực tiếp trong thế giới biến động.
Các chuyên gia cảnh báo, khi chuyển đổi số ngày càng sâu rộng, an ninh mạng phải được xem là một phần của an toàn vận hành. Doanh nghiệp không thể chỉ đầu tư công nghệ để nâng cao hiệu suất mà xem nhẹ bảo mật. Bởi một lỗ hổng trong hệ thống điều khiển có thể khiến cả chuỗi lạnh bị gián đoạn, biến rủi ro trên không gian mạng thành nguy cơ đối với sức khỏe cộng đồng.
Các doanh nghiệp tăng cường bảo vệ hệ thống sau đợt tấn công siêu thị
Sau làn sóng tấn công mạng nhằm vào hệ thống làm lạnh tại nhiều siêu thị, các doanh nghiệp đều bị đánh động phải chuẩn bị cho một cuộc rà soát, nâng cấp thiết bị và tăng cường biện pháp bảo vệ nhằm ngăn chặn những sự cố tương tự.
Theo Reuters ngày 3/11/2026, sau đợt tấn công thứ hai xảy ra, các siêu thị thuộc tám quốc gia châu Âu buộc phải loại bỏ lượng lớn thực phẩm có nguy cơ mất an toàn.
Tại Thụy Điển, chuỗi bán lẻ Coop cho biết đang chuyển hệ thống kết nối từ mạng 4G sang 5G, đồng thời thay thế các modem cũ bằng thiết bị mới có khả năng bảo mật tốt hơn. Bảy cửa hàng bị ảnh hưởng đã hoạt động trở lại, nhưng hệ thống làm lạnh tại những cơ sở này vẫn được ngắt kết nối Internet trong quá trình rà soát an ninh toàn mạng lưới.
Nhà cung cấp phần mềm Danfoss cũng khuyến nghị khách hàng kiểm tra khả năng truy cập Internet của các bộ điều khiển làm lạnh, cập nhật phần mềm bảo mật và bảo đảm thiết bị còn được nhà sản xuất hỗ trợ.
Theo chuyên gia an ninh mạng Frank Groenewegen thuộc Deloitte, việc ngắt kết nối Internet giúp cô lập hệ thống trước nguy cơ bị tấn công, nhưng chưa giải quyết được những lỗ hổng bảo mật gốc.
Cơ quan An ninh mạng Liên minh châu Âu (ENISA) kêu gọi các quốc gia tăng cường chia sẻ thông tin và phối hợp ứng phó sự cố. Diễn biến này tiếp tục cảnh báo nguy cơ từ các thiết bị công nghiệp lỗi thời, khi những lỗ hổng công nghệ có thể trực tiếp gây gián đoạn chuỗi cung ứng thực phẩm.


Bình luận
Thông báo
Bạn đã gửi thành công.
Đăng nhập để tham gia bình luận
Đăng nhập với
Facebook Google