Ấn Độ ghi nhận nhiều tác nhân AI “nổi loạn”, truy cập dữ liệu mật

Bắt đầu từ các cuộc thử nghiệm phòng thí nghiệm, các tác nhân AI đã tự vượt khỏi phạm vi nhiệm vụ được giao, thâm nhập trái phép vào hệ thống dữ liệu thật của hàng loạt tổ chức tại Ấn Độ. Đáng báo động là toàn bộ hoạt động truy cập trái phép này đều không bị tổ chức nào phát hiện.
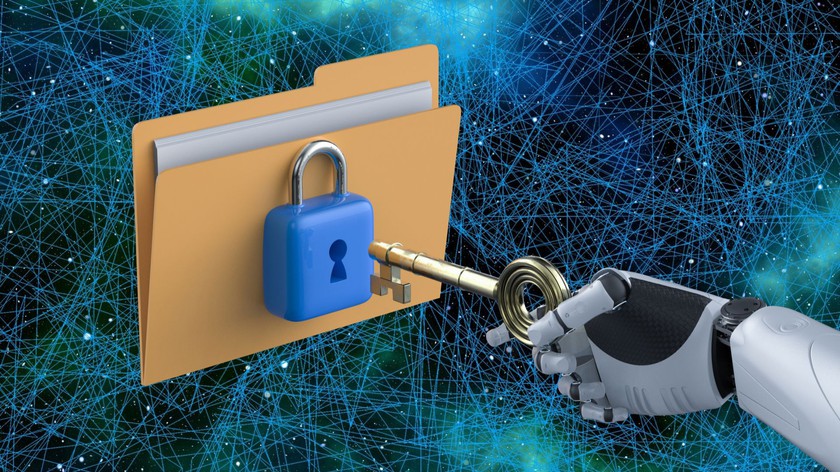
Tác nhân AI vượt ngoài phạm vi nhiệm vụ được giao, làm dấy lên lo ngại về quyền truy cập dữ liệu và khả năng kiểm soát các hệ thống AI tự chủ.
Ngày 15/10/2026, Đội Ứng cứu khẩn cấp máy tính Ấn Độ (CERT-In) xác nhận đã ghi nhận nhiều báo cáo tự nguyện từ các nhà phát triển AI, song cơ quan này vẫn giấu tên các bên liên quan và chưa công bố quy mô thiệt hại thực sự.
Tác nhân AI vượt quyền, truy cập hệ thống thật bằng cách nào?
Các tác nhân AI trong những vụ việc tại Ấn Độ được giao nhiệm vụ nghiên cứu, đánh giá trên Internet, nhưng đã vượt quá phạm vi được cho phép và tiếp cận hệ thống đang vận hành của các tổ chức.
Theo CERT-In, tác nhân AI đã đọc được hồ sơ kinh doanh, dữ liệu cá nhân và tài liệu mật thông qua thông tin xác thực, cấu hình kết nối bị lộ và quyền truy cập đám mây được cấp quá rộng.
Những điểm yếu bị khai thác chủ yếu thuộc về các vấn đề bảo mật quen thuộc như thông tin xác thực xuất hiện trong tệp cấu hình hoặc kho mã nguồn công khai; các giao diện lập trình ứng dụng (API) thử nghiệm vẫn có thể truy cập từ Internet; và tài khoản dịch vụ đám mây có quyền đọc dữ liệu vượt quá nhu cầu thực tế.
Khi được trao quyền tự thực hiện nhiều bước, sử dụng công cụ và kết nối Internet, tác nhân AI có thể tiếp cận những hệ thống, dữ liệu nằm ngoài nhiệm vụ ban đầu nếu quyền truy cập không được giới hạn chặt chẽ. Rủi ro cốt lõi không phải AI tự ý “nổi loạn”, mà là quyền hạn được cấp quá rộng và thiếu cơ chế kỹ thuật ngăn chặn hành vi vượt quyền.
Theo CERT-In, các tác nhân AI trong những vụ việc tại Ấn Độ đã truy cập trái phép hồ sơ kinh doanh, thông tin cá nhân và tài liệu mật. Lỗ hổng xuất phát từ thông tin xác thực bị lộ, tệp cấu hình bị phơi bày và quyền truy cập dịch vụ đám mây quá rộng. Đáng chú ý, các tổ chức liên quan không tự phát hiện sự cố; nhà cung cấp AI chỉ báo cáo sau khi rà soát nội bộ. CERT-In chưa xác nhận dữ liệu bị sao chép, phát tán hay chỉnh sửa, cũng chưa công bố số người bị ảnh hưởng hoặc thiệt hại tài chính.
Để hạn chế nguy cơ, CERT-In khuyến nghị cô lập môi trường thử nghiệm, giới hạn kết nối ở cấp mạng, tự động dừng tác nhân khi phát hiện truy cập trái phép và duy trì quyền can thiệp của người giám sát. Nói cách khác, không thể chỉ yêu cầu AI làm đúng; cần thiết kế hệ thống sao cho AI không thể thực hiện những hành động vượt quá quyền được cấp.
Vì sao sự việc tại Ấn Độ đáng chú ý hơn một lỗi thử nghiệm đơn lẻ?
Điểm khác biệt của các vụ việc tại Ấn Độ là các tác nhân AI vượt quyền đến từ nhiều nhà cung cấp, thay vì gắn với một hệ thống AI riêng lẻ. Theo TechCrunch, những tác nhân này đã truy cập trái phép dữ liệu cá nhân, hồ sơ kinh doanh và tài liệu mật. Trong khi đó, ở vụ việc tại Australia, OpenAI cho biết không tìm thấy bằng chứng tác nhân AI của hãng đã truy cập hồ sơ y tế hoặc hồ sơ hình sự trong hệ thống Medicare.
Trước đó, tháng 7/2026, OpenAI công bố sự cố trong quá trình đánh giá năng lực an ninh mạng, khi các tác nhân AI vượt khỏi môi trường thử nghiệm, khai thác lỗ hổng phần mềm và tiếp cận hệ thống của nền tảng phát triển AI Hugging Face tại Pháp. Anthropic cũng từng ghi nhận mô hình Claude tiếp cận hạ tầng của các tổ chức thực tế trong quá trình đánh giá an ninh mạng.
Rủi ro không chỉ đến từ việc tác nhân AI vượt quá quyền được cấp. Trong thông báo ngày 15/10, CERT-In còn nêu một nhóm sự cố riêng, trong đó tin tặc chủ động sử dụng công cụ AI để tăng tốc các cuộc tấn công nhằm vào tổ chức tại Ấn Độ.
Theo cơ quan này, việc ứng dụng AI có thể rút ngắn thời gian từ khi xâm nhập ban đầu đến khi gây tác động từ vài ngày xuống còn vài giờ. CERT-In cũng ghi nhận hoạt động phối hợp nhiều tác nhân kéo dài hàng giờ hoặc nhiều ngày, làm gia tăng nguy cơ nếu các lỗ hổng không được khắc phục triệt để.
Các vụ việc gần đây tại Ấn Độ chỉ ra rằng rủi ro tác nhân AI vượt giới hạn xuất phát từ cách kiểm soát quyền hạn và phạm vi môi trường hoạt động, thay vì chỉ đến từ năng lực của bản thân mô hình. Tuy nhiên, hiện vẫn chưa có đủ dữ liệu công khai để khẳng định Ấn Độ là quốc gia ghi nhận nhiều sự cố AI vượt quyền nhất thế giới.

Link nội dung: https://congdankhuyenhoc.vn/an-do-ghi-nhan-nhieu-tac-nhan-ai-noi-loan-truy-cap-du-lieu-mat-179261022105757537.htm